
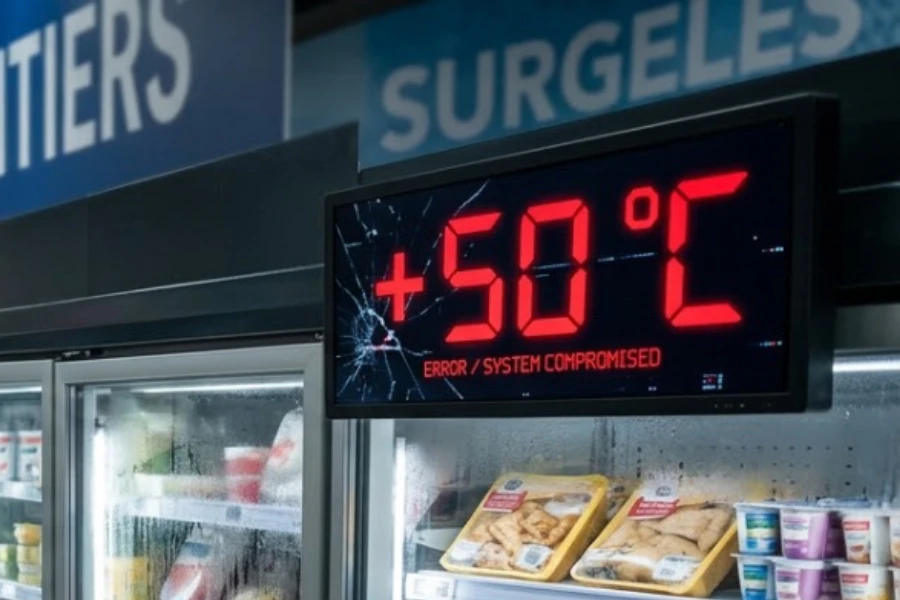
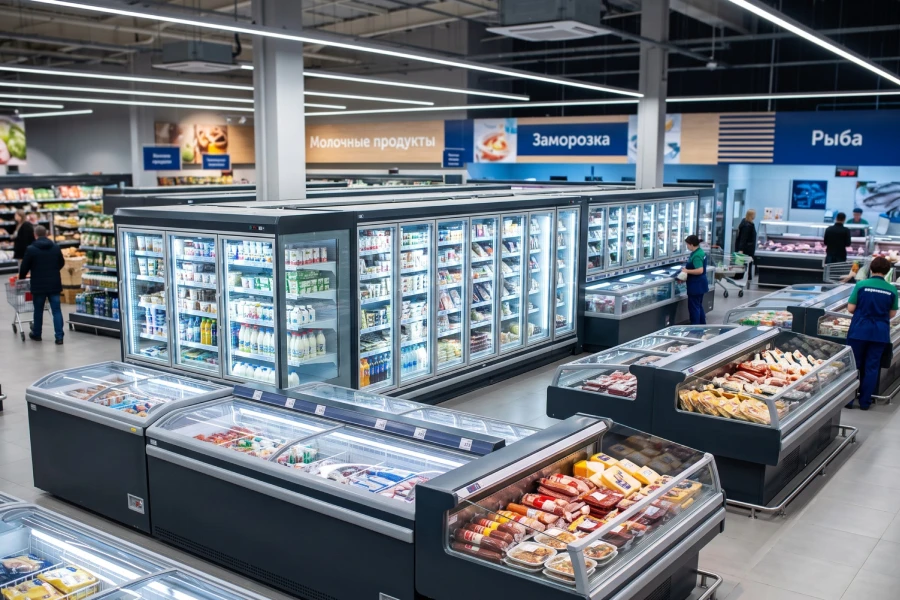
В ночь с 11 на 12 октября 2026 года неизвестные хакеры атаковали системы управления холодильным оборудованием в сотнях супермаркетов Франции. Злоумышленники удалённо активировали режим принудительной разморозки, подняв температуру в холодильных и морозильных камерах до 50 °C. В некоторых магазинах этот режим сохранялся до шести часов. Продукты, безопасность которых нельзя было гарантировать, изъяли из продажи и уничтожили. Предварительный ущерб оценивается в миллионы евро.
Этот инцидент — не первый случай целенаправленной кибератаки на системы управления холодильным оборудованием. Ранее на портале Академии КриоФрост мы сообщали о двух подобных происшествиях. В августе 2026 года хакеры, изменив настройки контроллеров, вывели из строя CO₂-систему на израильском пищевом предприятии. В том же месяце из-за предполагаемой хакерской атаки произошёл массовый сбой холодильного оборудования в продовольственных магазинах на военных базах США.
Атака затронула крупные торговые сети, включая Carrefour, Monoprix, Intermarché и Coopérative U. По данным Reuters, в Intermarché и её бренде Netto пострадали около 150 магазинов, в Carrefour — 80, в Monoprix — около 30. По данным AFP, в сети Coopérative U пострадало менее 100 магазинов. Парижская прокуратура также сообщила о случаях возгорания оборудования.
Уязвимость в программном обеспечении Danfoss
По данным Le Parisien, злоумышленники воспользовались уязвимостями в программном обеспечении датской компании Danfoss, информация о которых была раскрыта в августе 2026 года. Речь идёт о платформе AK-SM 800A, в которой исследователи безопасности из Team82 (подразделение Claroty) обнаружили три уязвимости во встроенном веб-интерфейсе управления: скрытый механизм аутентификации «code-of-the-day» (CVE-2025-41450), внедрение команд (CVE-2025-41451) и инъекцию директив в конфигурацию Nginx (CVE-2025-41452). Danfoss выпустила прошивки R4.2 и R4.3.1 для устранения этих проблем. Однако, по заявлению компании, большинство пострадавших устройств — это устаревшие модели AK-SM 800 и AK-SC 355, обновления для которых больше не выпускаются. Часть устройств AK-SM 800A также пострадала, но они работали на устаревшей версии прошивки.
Реакция отрасли и расследование
Председатель кооперативной группы Coopérative U Доминик Шельче назвал произошедшее «крайне серьёзным и беспрецедентным событием». Владелец сети Intermarché Les Mousquetaires сообщил, что его магазины «приняли все необходимые меры предосторожности, убрав продукты из витрин». Национальное агентство по безопасности информационных систем Франции (ANSSI) рекомендовало отключить пострадавшие системы от интернета и ограничить доступ к ним. Личности хакеров пока не установлены, расследование продолжается.
Эти случаи демонстрируют общую уязвимость современных холодильных и климатических систем: удалённый доступ и интеграция в сети делают их потенциальной целью для кибератак, а последствия могут быть как экономическими, так и физическими — вплоть до разрушения компрессоров и возгораний.
Войдите
или зарегистрируйтесь,
чтобы поставить зачет
 Факт дня



Комментарии 0
Войдите или зарегистрируйтесь, чтобы оставить комментарий