
На прошлой неделе мы сообщали, что в ночь с 11 на 12 октября 2026 года неизвестные хакеры атаковали системы управления холодильным оборудованием в сотнях супермаркетов Франции, подняв температуру в камерах до 50 °C. Сейчас стали известны технические подробности инцидента.
Как показало расследование компании Censys, злоумышленники получили доступ к панелям управления Danfoss StoreView, которые были открыты в интернете. Сканирование показало, что до атаки 61% таких устройств находились во Франции, и большинство из них работали на версии прошивки контроллеров AK-SM 800A, в которой административный пароль можно было вычислить на основе текущей календарной даты.
Хронология уязвимостей
Danfoss устранила несколько уязвимостей в контроллерах AK-SM 800A более года назад. CVE-2025-41450 (март 2025 г.) позволяла войти в систему с правами администратора без пароля, используя код, вычисляемый из даты. CVE-2025-41451 и CVE-2025-41452 (август 2025 г.) позволяли выполнять команды и нарушать работу интерфейса. В августе 2026 года исследователи из Claroty продемонстрировали, как объединение этих уязвимостей позволяет добиться удалённого выполнения кода.
При этом CERT-FR и Danfoss официально не подтвердили, какая именно уязвимость была использована при атаке. Большинство пострадавших устройств работали на неподдерживаемых моделях (AK-SM 800 и AK-SC 355) или на актуальных AK-SM 800A с устаревшей прошивкой.
Масштаб и реакция
CERT-FR выпустил экстренное предупреждение 12 октября и обновил его 13 октября, расширив список уязвимого оборудования: помимо Danfoss AK-SM и AK-SC, в него вошли удаленные панели Copeland xweb и Dixell xweb.
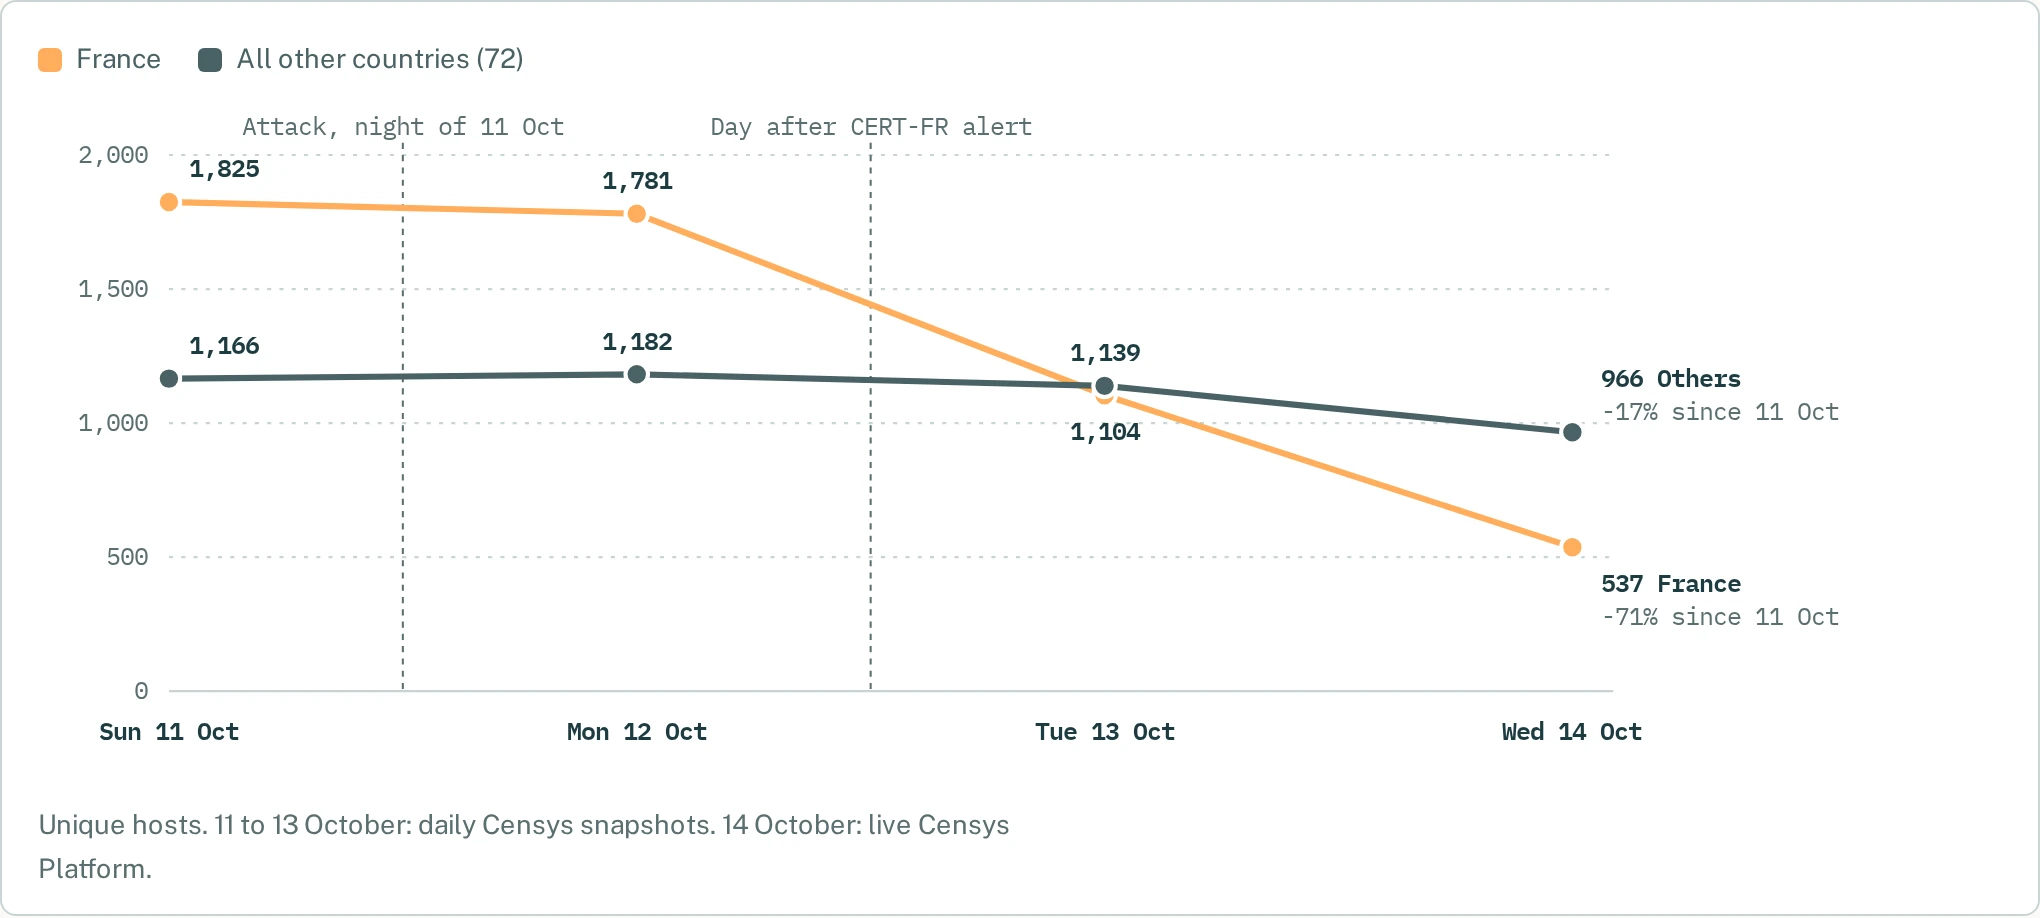
Данные Censys показывают, что до атаки (11 октября) в мире насчитывалось 2 991 устройство с панелью Danfoss StoreView, доступное из интернета. Из них 1 825 находились во Франции. К 14 октября французский показатель упал до 537 — снижение на 71%. Однако операторы не столько устанавливали обновления, сколько просто отключали контроллеры от глобальной сети.
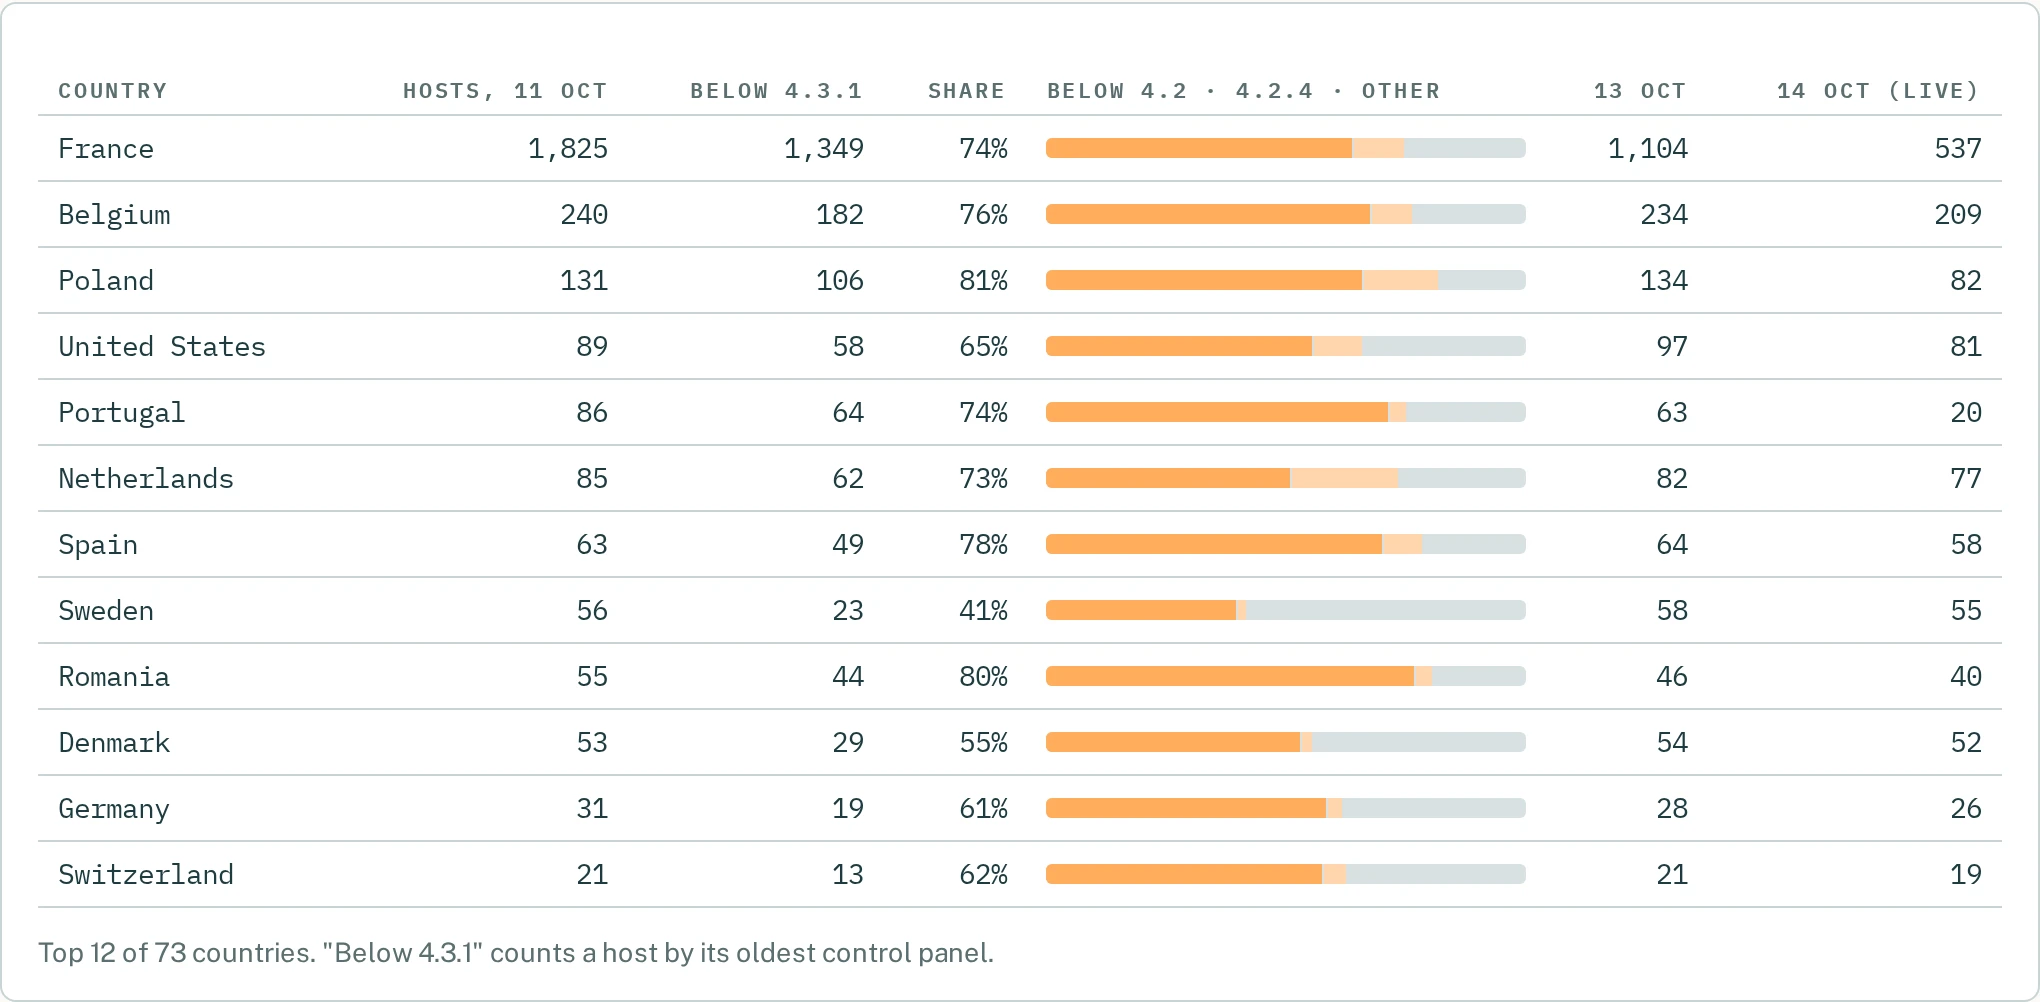
Хотя основной удар пришёлся по французским магазинам, уязвимость носит глобальный характер. По данным Censys, во всём мире большинство контроллеров StoreView работают на прошивках старше версии 4.2, тогда как актуальная на сегодняшний момент версия — 5.3.2. Из 12 стран с наибольшим числом открытых узлов StoreView в десяти более 60% устройств работают на версии ниже 4.3.1 (минимально необходимой для закрытия всех трёх уязвимостей). Лидируют по доле устаревших прошивок Польша (81%) и Румыния (80%) .
Как защитить холодильные системы от хакерских атак: краткие рекомендации
Главный вывод: системы управления холодильным оборудованием не должны быть напрямую доступны из интернета.
Исключите прямое подключение к сети. Уберите публичные IP-адреса у контроллеров и панелей мониторинга. Доступ должен осуществляться только через VPN или защищенные каналы.
Обновите прошивки. Для Danfoss AK-SM 800A актуальна версия R4.3.1 и выше. Модели AK-SM 800 и AK-SC 355 не поддерживаются — их следует заменить.
Проверьте настройки безопасности. Для Danfoss включите режим «Strict» и смените все заводские пароли. Для Dixell xweb обновите ПО до версии выше 1.12.1.
Проверьте графики оттайки. Злоумышленники изменяли настройки циклов оттайки, что привело к непрерывной работе нагревателей. Проверьте соответствие текущих параметров регламентным.
Настройте независимый мониторинг. Внедрите датчики температуры с собственной системой оповещения, независимой от контроллера, — это позволит вовремя заметить проблему, если контроллер скомпрометирован.
Войдите
или зарегистрируйтесь,
чтобы поставить зачет
 Факт дня


Комментарии 0
Войдите или зарегистрируйтесь, чтобы оставить комментарий